
ВІДКРИТА ЛЕКЦІЯ «ЦИФРОВІ ТЕХНОЛОГІЇ БЕЗ МЕЖ»
17 листопада 2026 року науково-педагогічні працівники кафедри інформаційних та комп’ютерних технологій Київського національного університету технологій та дизайну, а також здобувачі першого (бакалаврського) та другого (магістерського) рівнів вищої освіти спеціальностей F2 «Інженерія програмного забезпечення» та G7 «Автоматизація, комп’ютерно-інтегровані технології та робототехніка» на чолі із завідувачем кафедри Владиславою СКІДАН долучилися онлайн до першої відкритої лекції із серії «Цифрові технології без меж», започаткованої кафедрою інформаційних комп’ютерних технологій і математики навчально-наукового інституту «Українська інженерно-педагогічна академія» Харківського національного університету імені В. Н. Каразіна.
Модератором заходу виступила Тетяна БОНДАРЕНКО – доктор педагогічних наук, професор кафедри інформаційних комп’ютерних технологій і математики навчально-наукового інституту «Українська інженерно-педагогічна академія» Харківського національного університету імені В. Н. Каразіна.
Перша зустріч була присвячена актуальній темі «Цифровий підпис у дії: забезпечення автентичності та захисту електронних документів» та охоплювала теоретичні й практичні аспекти використання криптографічних технологій для забезпечення інформаційної безпеки.
Спікером лекції став Володимир ДРАГУН – інженер-програміст, власник патентів та авторських свідоцтв на комп’ютерні програми, призер змагань зі спортивного програмування, випускник УІПА 2015 року за спеціальністю «Професійна освіта. Цифрові технології», нині аспірант навчально-наукового інституту УІПА ХНУ імені В. Н. Каразіна.
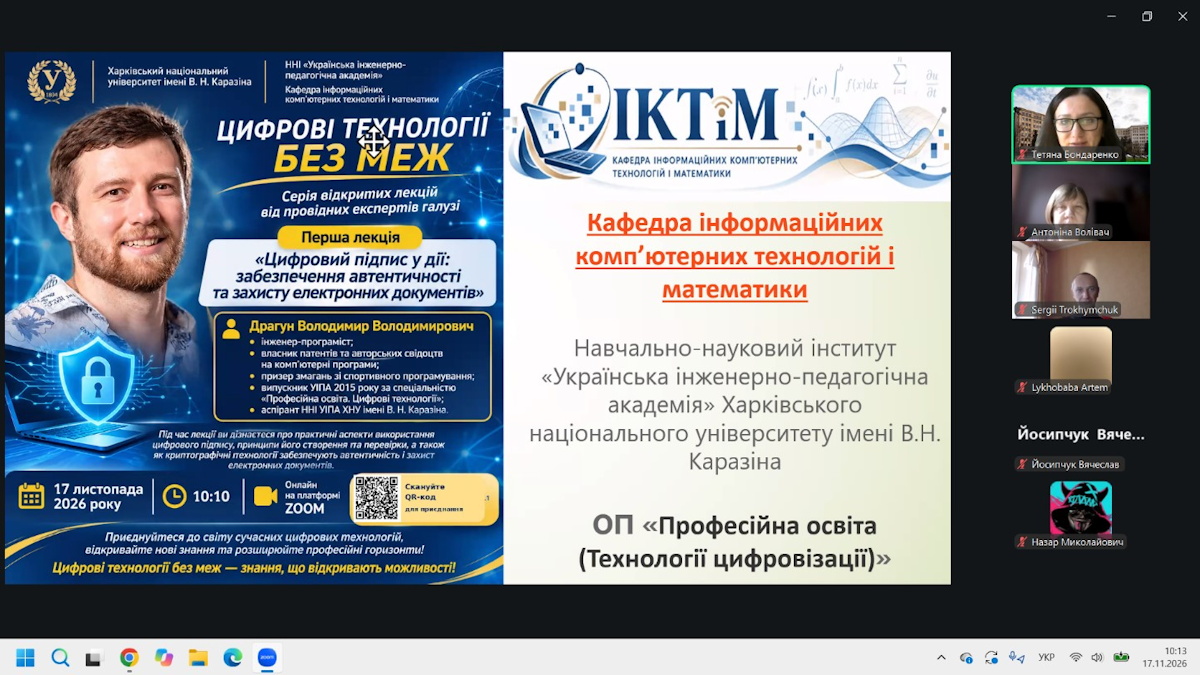
Під час лекції учасники послідовно ознайомилися з призначенням цифрового підпису, принципами його функціонування та технологічними механізмами захисту електронних документів.
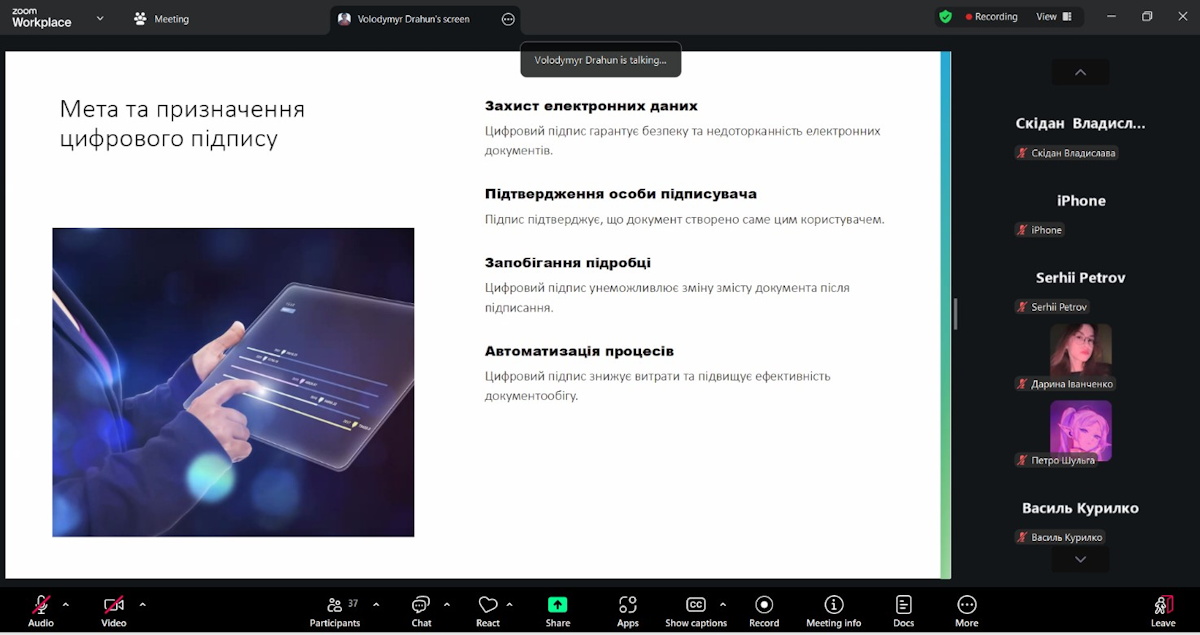
На початку зустрічі Володимир Драгун розкрив мету та призначення цифрового підпису, акцентувавши увагу на його ролі в забезпеченні захисту електронних даних, підтвердженні особи підписувача, запобіганні підробці документів та автоматизації процесів електронного документообігу.
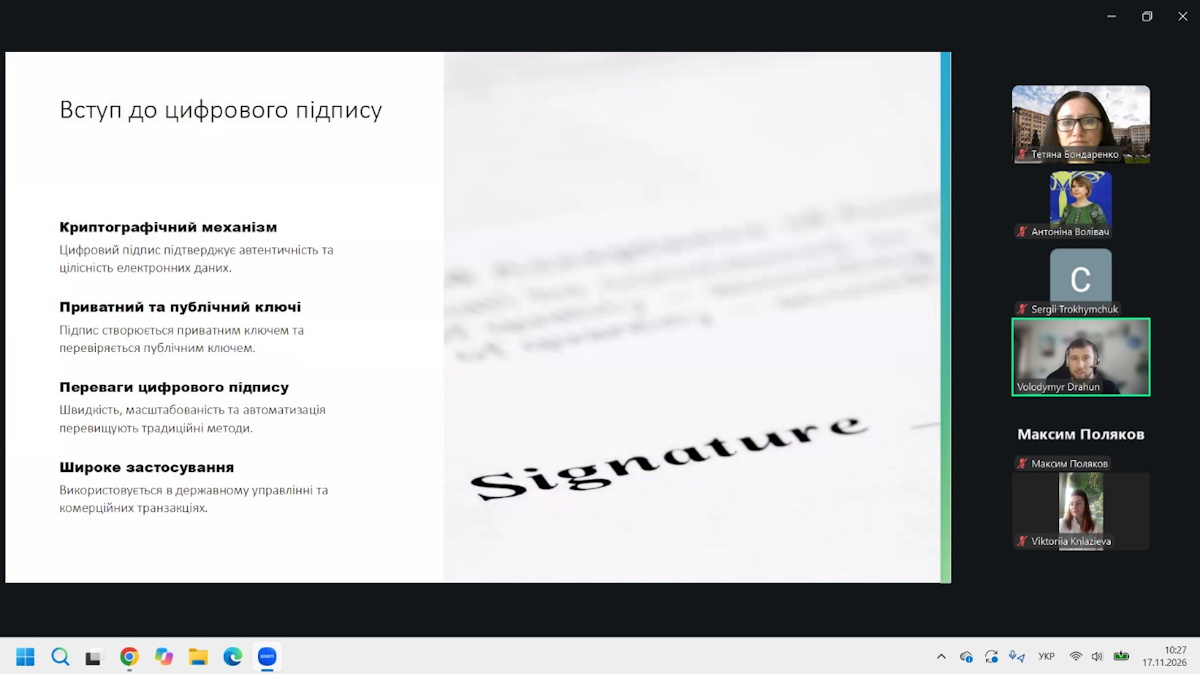
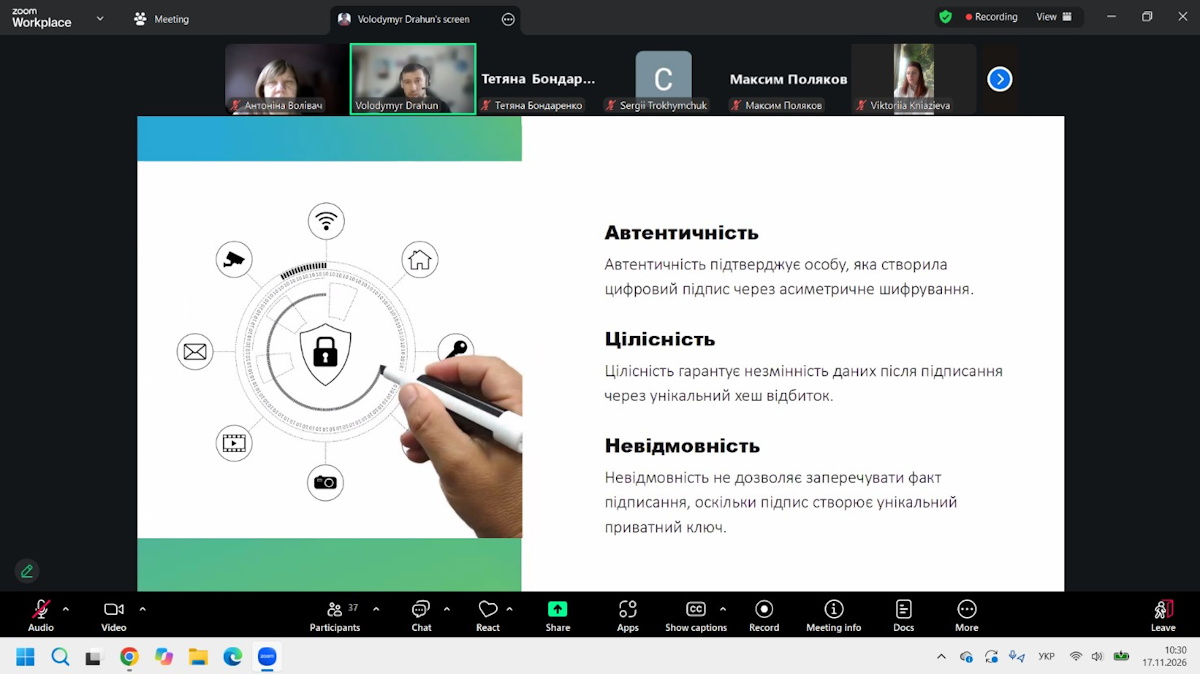
Особливу увагу було приділено основним властивостям цифрового підпису: автентичності, цілісності та невідмовності. Учасники дізналися, як цифровий підпис дає змогу підтвердити особу підписувача, гарантувати незмінність документа після підписання та забезпечити можливість підтвердження факту його підписання.
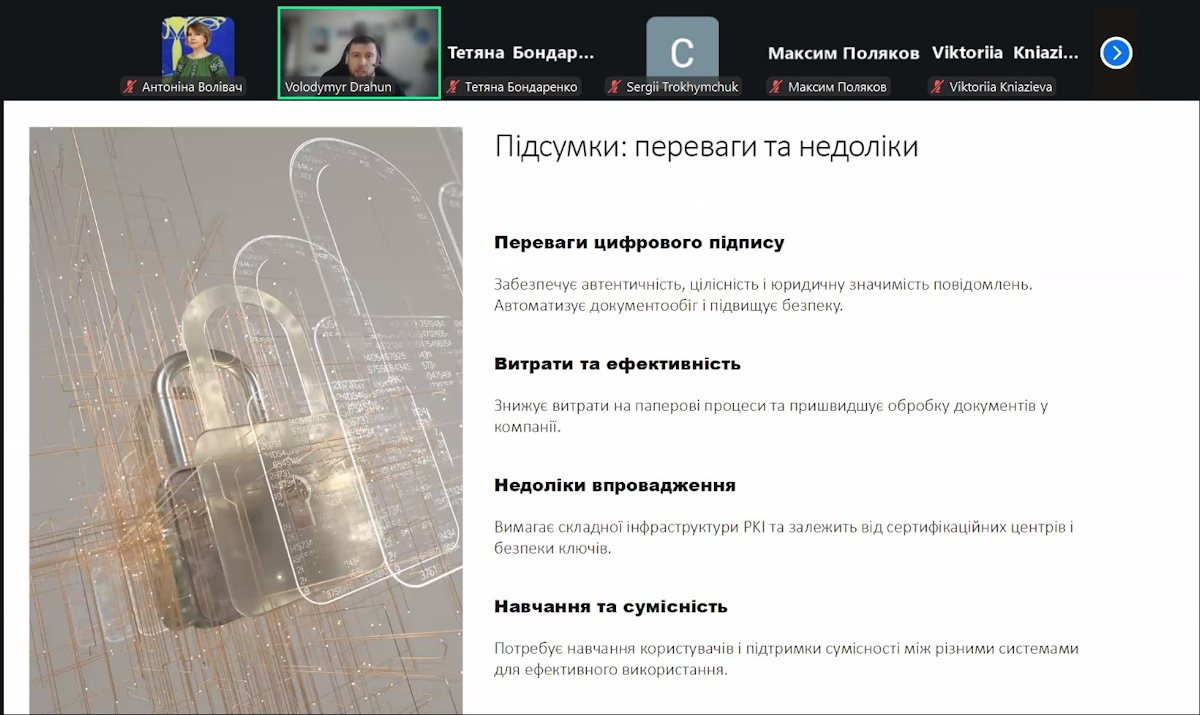
Окремо спікер зупинився на відмінностях між рукописним і цифровим підписами, акцентувавши увагу на обмеженнях традиційного підпису та перевагах цифрового, серед яких криптографічний захист, можливість перевірки цілісності документів, юридична значущість і автоматизація бізнес-процесів. Наступний тематичний блок охопив криптографічні основи цифрового підпису. Зокрема принципи роботи хеш-функцій, які забезпечують формування цифрового відбитка документа, та асиметричної криптографії, що передбачає використання пари взаємопов’язаних ключів: приватного і відкритого. Спікер наголосив на необхідності збереження конфіденційності приватного ключа та пояснив, як відкритий ключ використовується для перевірки цифрового підпису.
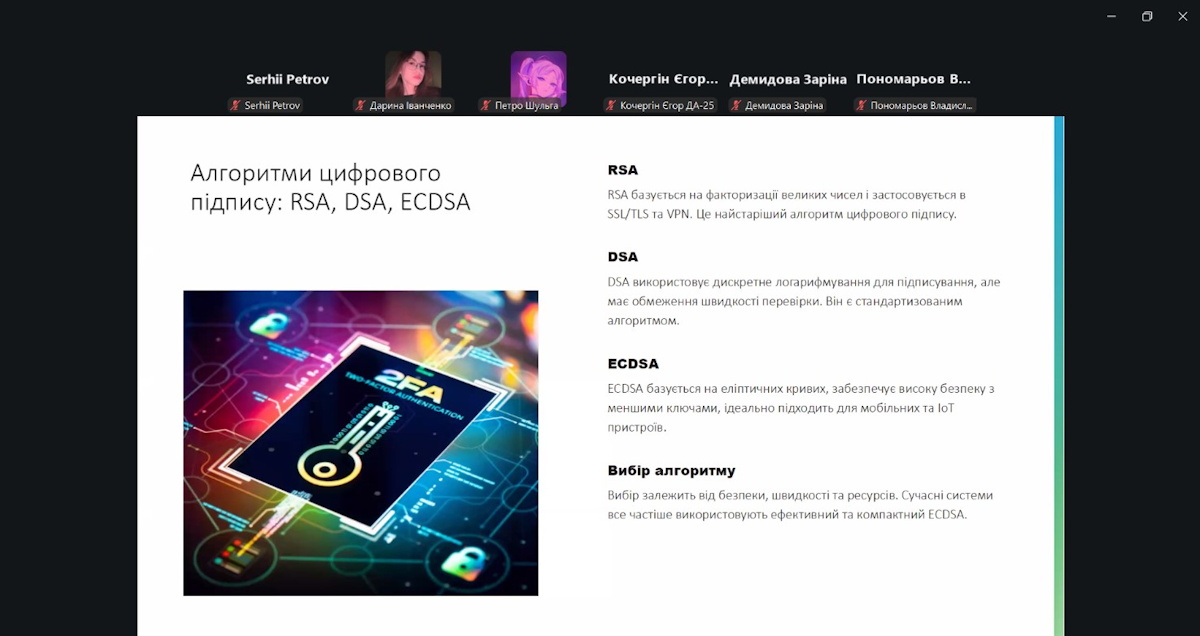
Особливу увагу спікер приділив алгоритмам цифрового підпису RSA, DSA та ECDSA, розкривши математичні основи їх функціонування. Зокрема, RSA ґрунтується на складності факторизації великих чисел, DSA – на складності задачі дискретного логарифмування, а ECDSA використовує криптографію на еліптичних кривих. Також було обговорено особливості застосування цих алгоритмів і критерії їх вибору з урахуванням вимог до безпеки та ефективності.
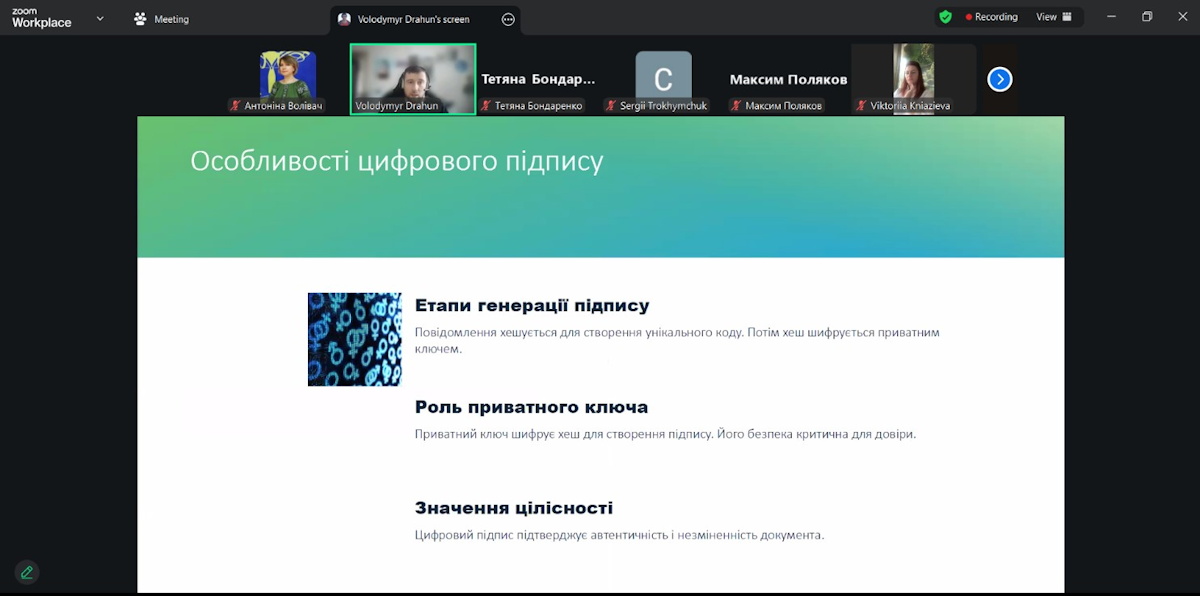
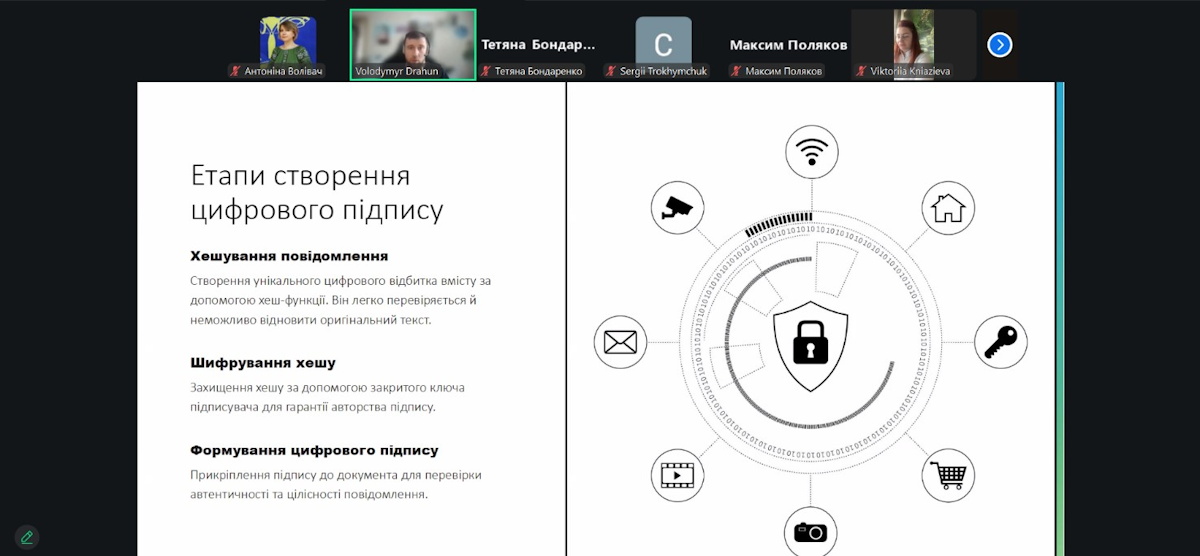
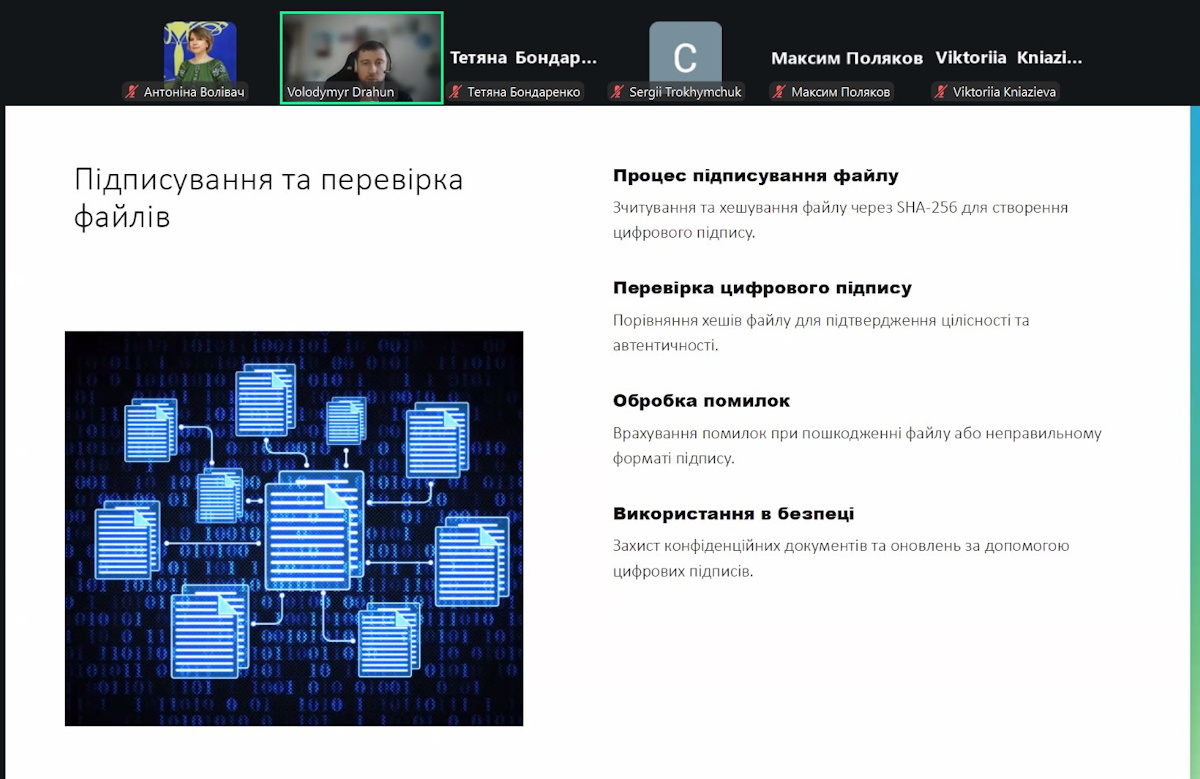
Практичну складову лекції було присвячено механізмам створення та перевірки цифрового підпису. Спікер пояснив послідовність етапів генерації підпису, що передбачає хешування документа та використання приватного ключа. Було наголошено на формуванні цифрового підпису та забезпеченні можливості підтвердження авторства документа.
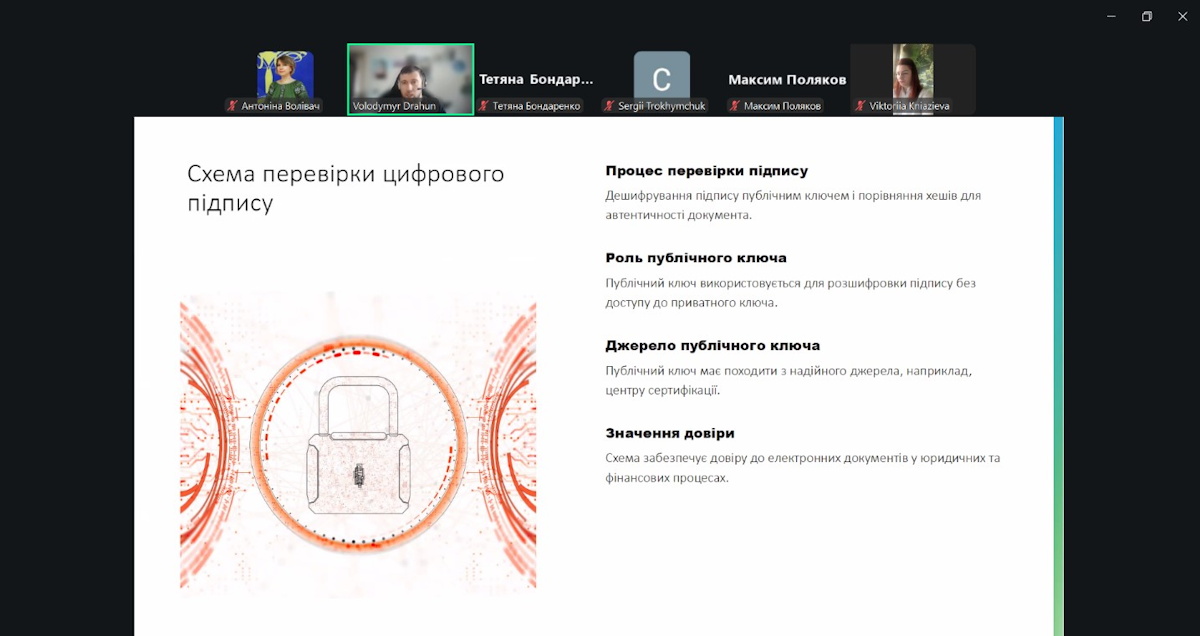
Під час розгляду схеми перевірки цифрового підпису спікер продемонстрував принцип використання відкритого ключа, повторного обчислення хеш-значення документа та порівняння отриманих результатів. Такий механізм дає змогу перевірити відповідність підпису документу та виявити можливі зміни його вмісту після підписання.
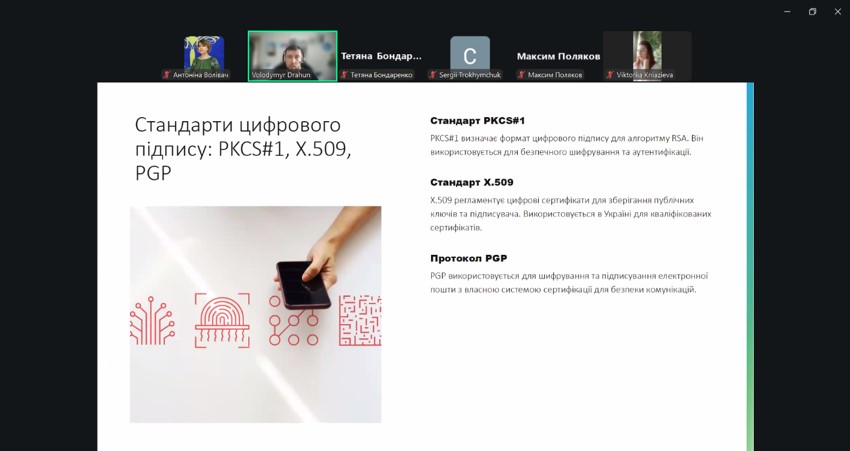
Окремий блок лекції було присвячено стандартам цифрового підпису, серед яких розглянуто PKCS#1, X.509 та PGP. Учасники дізналися про призначення цих стандартів і технологій у реалізації криптографічного захисту, формуванні цифрових сертифікатів та забезпеченні безпечного обміну електронними документами.
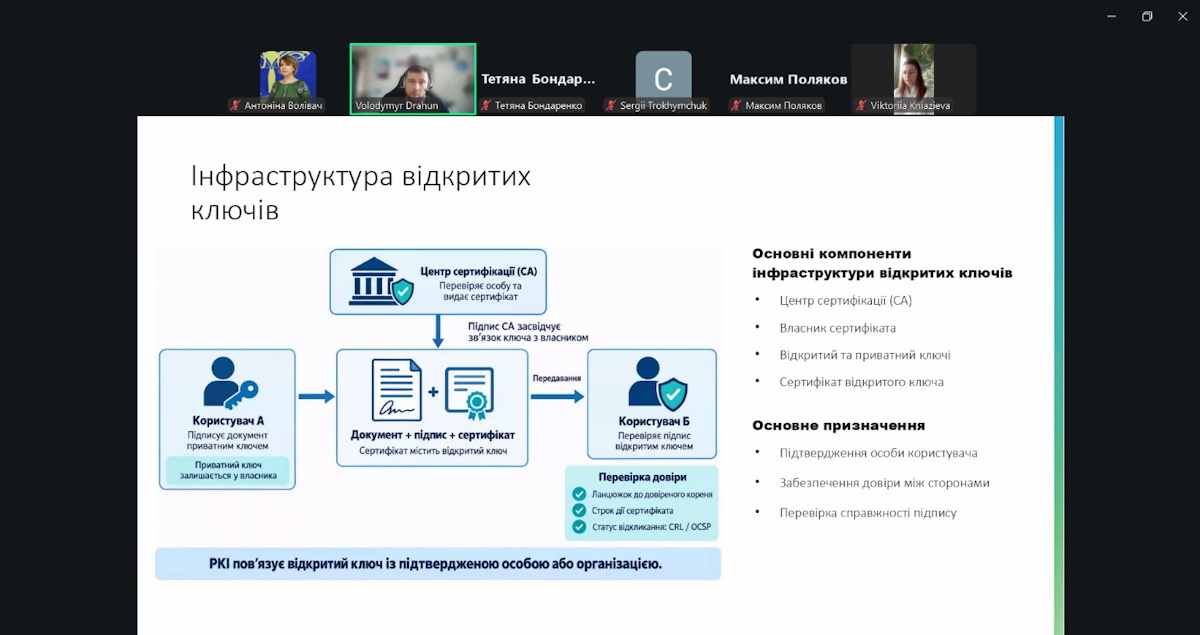
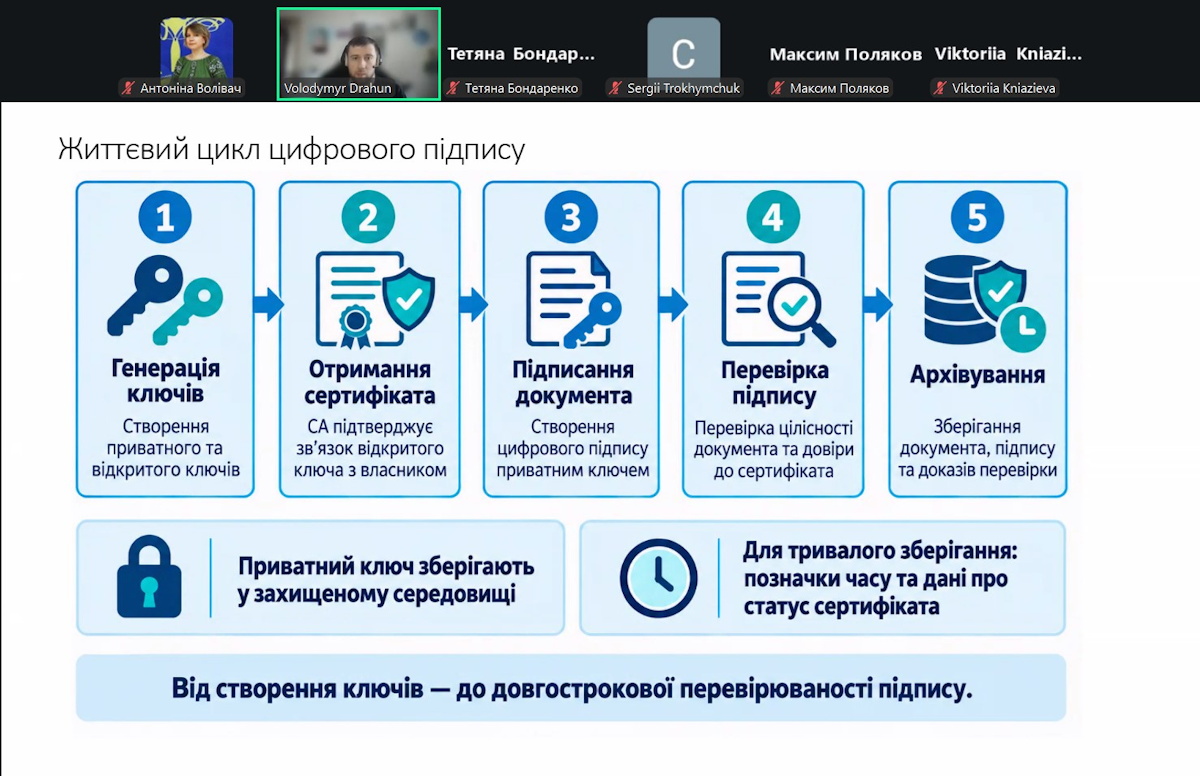
Важливим питанням лекції стала інфраструктура відкритих ключів (PKI). На прикладі структурної схеми спікер пояснив принципи взаємодії користувача, електронного документа та центру сертифікації (CA). Було розглянуто функції центру сертифікації щодо перевірки особи користувача та видачі цифрового сертифіката, а також роль відкритого ключа і сертифіката у формуванні довіри до електронного підпису.
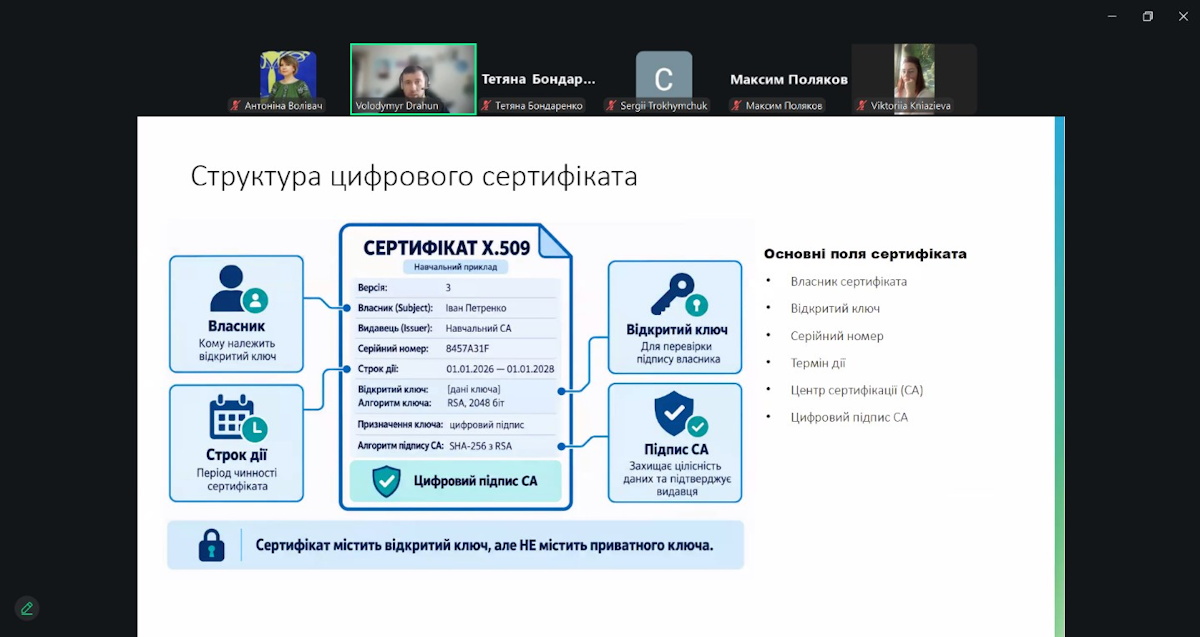
Також учасники ознайомилися зі структурою цифрового сертифіката X.509. Зокрема, було розглянуто його основні інформаційні поля: дані власника сертифіката, відомості про видавця, серійний номер, строк дії, відкритий ключ та цифровий підпис центру сертифікації. Окремо наголошено, що цифровий сертифікат підтверджує належність відкритого ключа відповідному власнику, але не містить приватного ключа.
Завершуючи розгляд теми, спікер узагальнив послідовність основних етапів створення та перевірки цифрового підпису від формування хеш-значення документа й створення підпису за допомогою приватного ключа до перевірки відкритим ключем і порівняння хеш-значень для підтвердження цілісності документа. Також було систематизовано відомості про стандарти, формати та інфраструктуру, необхідні для практичного застосування криптографічних механізмів.
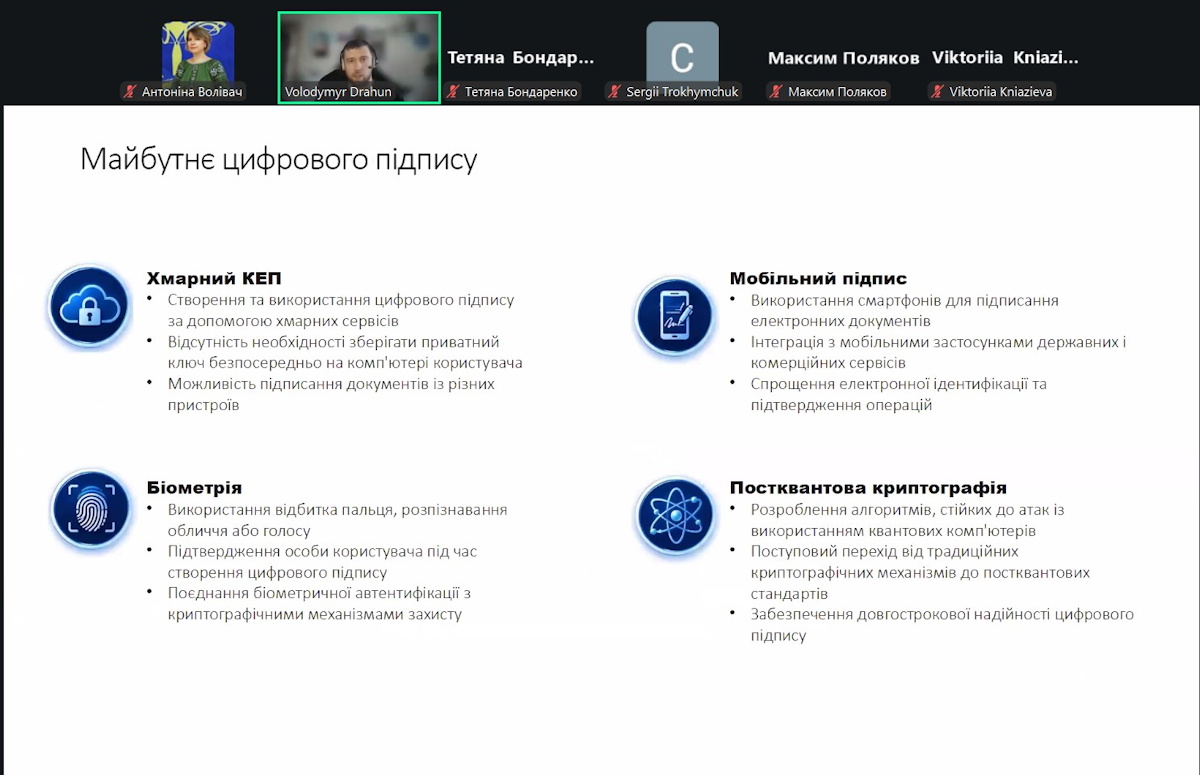
Лекція охопила ключові аспекти функціонування цифрового підпису від його призначення та криптографічних принципів до алгоритмів, цифрових сертифікатів і технологічної інфраструктури відкритих ключів.
Розглянуті питання мають безпосередній зв’язок із професійною підготовкою здобувачів спеціальностей F2 «Інженерія програмного забезпечення» та G7 «Автоматизація, комп’ютерно-інтегровані технології та робототехніка». Розуміння криптографічних механізмів, принципів автентифікації, забезпечення цілісності даних та захисту інформації є важливою складовою професійних компетентностей майбутніх фахівців у сфері розроблення безпечного програмного забезпечення, впровадження цифрових сервісів та експлуатації сучасних інформаційно-керуючих систем.
Участь у відкритій лекції стала можливістю для науково-педагогічних працівників і здобувачів вищої освіти кафедри інформаційних та комп’ютерних технологій поглибити професійні знання, ознайомитися з актуальними технологічними рішеннями та долучитися до міжуніверситетського обміну досвідом.
Кафедра інформаційних та комп’ютерних технологій КНУТД висловлює щиру подяку організаторам за можливість долучитися до змістовної та актуальної освітньої ініціативи, модератору Тетяні БОНДАРЕНКО за організацію та супровід зустрічі, а спікеру Володимиру ДРАГУНУ за змістовну лекцію, доступне пояснення складних криптографічних механізмів та можливість ознайомитися з практичним досвідом їх застосування.
Дякуємо за можливість долучатися до сучасних освітніх ініціатив, що сприяють професійному розвитку, розширенню цифрових компетентностей та зміцненню співпраці між університетами!
19.11.2026